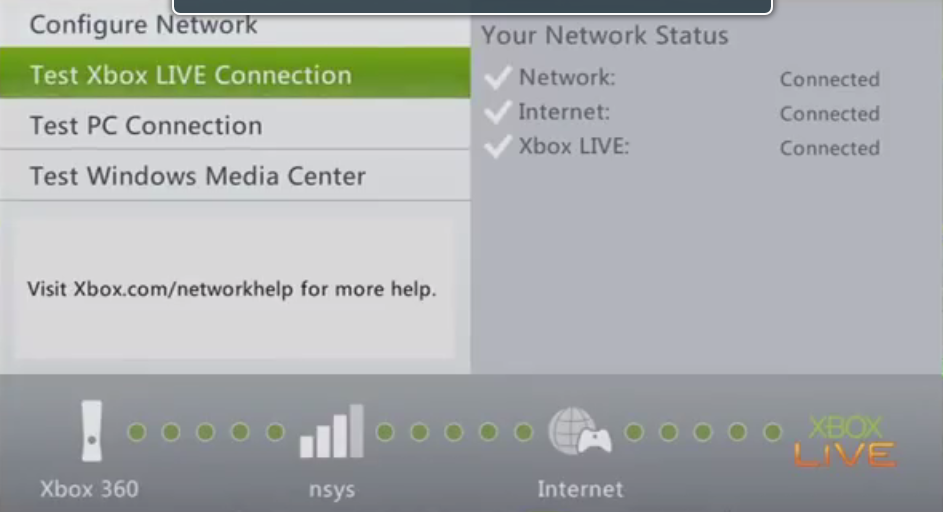
Resolvendo problema de conexão do XBOX na LIVE - DEFINITIVAMENTE

Depois de tentar todas as soluções da internet, como colocar IP fixo no XBOX e configurá-lo como DMZ, criar regra para direcionamento das portas necessárias, colocar modem em modo bridge, mudar IP's do DNS, e tudo que você pode imaginar ou ler nos fóruns pela internet, além da solução oficial da própria Microsoft, eu resolvi fazer uma configuração que ainda não havia tentado e deu certo, sendo que conectou de primeira e não desconectou mais, passando em todos os testes de conexão da LIVE.

Vamos ao procedimento passo a passo:

  • 1° passo: Não deixe o seu modem em modo bridge, caso ele esteja em bridge mude-o para modo router, afim de que ele forneça um IP interno para o seu roteador, deixando o DHCP do modem ligado e cadastrando o MAC Address do roteador (ou clonado do PC, se for o caso) no DHCP do modem, afim de deixa-lo com IP fixo, como demonstrado abaixo.


  • Após esta configuração veja no seu roteador nas configurações de WAN, se o roteador ficou com o IP interno configurado corretamente, conforme a imagem abaixo. Talvez seja necessário clicar em Release e Renew, se não ficar com Ip atribuido, desligue e ligue o roteador.


  • 2° passo: Configure o IP atribuido ao roteador na DMZ do modem, deste modo o roteador sairá diretamente para a internet (sem bloqueio de portas);


  • 3° passo: Conecte o seu XBOX no roteador, tanto faz ser via cabo ou wireless e veja qual IP foi atribuido à ele através do DHCP do roteador;

  • 4° passo: Cadastre o MAC Address do XBOX no DHCP do roteador nas configurações de "Address Reservation", afim de que o IP atribuído a ele não se altere;

  • 5° passo: Nas configurações de Forwarding do seu roteador, crie regras de direcionamento das portas 53 UDP/TCP, 80 TCP, 88 UDP e 3074 TCP/UDP apontando para o IP fixo que você atribuiu ao XBOX.


  • 6° passo: Cadastre um DNS no seu roteador, no meu caso cadastrei os endereços da Giga DNS, por estarem no Brasil: (Principal: 189.38.95.95 e Secundário: 189.38.95.96)

  • Seguindo esses 6 passos, você ficará com as configurações iguais as do meu modem e roteador, que no caso são o modem SVG1202 da Motorola (configurado com o IP 192.168.0.1) e roteador TP Link TL-WR841N (configurado com IP 192.168.10.1), lembrando de deixar os equipamentos configurados com faixas de IP diferentes.

    WhatsApp é bloqueado e liberado no mesmo dia por determinação judicial


    Após determinação judicial obrigando o Whatsapp a sair do ar por 48 horas no Brasil a partir das 0h00 de 17 de Dezembro de 2015, como forma de punição à empresa de Mark Zuckerberg por não ter atendido uma solicitação de quebra de sigilo durante um processo investigativo, o desembargador Xavier de Souza da 11ª Câmara do TJSP determinou o desbloqueio ainda esta manhã. Uma onda de críticas circulou pela internet contra a atitude da justiça de São Paulo em suspender o serviço por 48 horas, já que milhares de usuários utilizam a ferramenta como um dos principais meios de comunicação e todos se sentiram punidos por tal determinação.

    Fontes:
    http://exame.abril.com.br/tecnologia/noticias/justica-determina-que-whatsapp-fique-fora-do-ar-por-48-horas
    http://www.atribuna.com.br/noticias/noticias-detalhe/cidades/desembargador-determina-desbloqueio-do-whatsapp-em-todo-o-brasil/

    Skype fora do ar no mundo todo


    O Skype está fora do ar desde aproximadamente à 5h00 da manhã de hoje (21 de Setembro de 2015) e ainda não voltou a funcionar até agora às 13h00.
    A Microsoft disse que encontrou um "erro" e já está trabalhando para reestabelecer o serviço, conforme mensagem deixada no site do Skype: "We have identified the network issue which prevented users from logging in and using Skype today. We're in the process of reconnecting our users, and focused on restoring full service. The issue did not affect Skype for Business users."

    Fontes:
    http://tecnologia.uol.com.br/noticias/redacao/2015/09/21/skype-passa-por-instabilidade-e-fica-fora-do-ar.htm
    https://www.oficinadanet.com.br/post/15246-atencao-skype-fora-do-ar
    https://tecnoblog.net/51963/skype-esta-fora-do-ar/

    Proteja seu Firefox contra ataques MITM (Man in The Middle)


    O ataque MITM(Man in The Middle) consiste na interceptação do tráfego entre um cliente e um servidor por um hacker, onde o mesmo utilizará certificados falsos gerados em tempo real e desta forma não é identificado nem pelo cliente e nem pelo servidor, portanto ele fica desapercebido por ambos, pois realizará todas as autenticações de segurança através desta troca de certificados durante o handshake de confiança entre as conexões autenticadas e cifradas.
    É possível proteger seu Firefox através de uma configuração que forçará o navegador a sempre utilizar o mecanismo de proteção chamado de Certificate Pinning (mais informações aqui).
    Para habilitar esta segurança, digite na barra de endereços do Firefox: "about:config" (sem as aspas) e em seguida procure o atributo: security.cert_pinning.enforcement_level.

    Este atributo por padrão conterá o valor "1", mas você pode alterá-lo conforme abaixo:
    0 = Pinning desabilitado;
    1 = Permite o MITM (o pinning não é habilitado para as ACs raízes inseridas pelo usuário);
    2 = Pinning sempre habilitado;
    3 = Modo de teste.

    Fontes:
    https://wiki.mozilla.org/SecurityEngineering/Public_Key_Pinning
    https://cryptoid.com.br/arquivo-cryptoid/o-que-e-o-certificate-ou-public-key-pinning-e-qual-a-sua-importancia/

    Tipos de Malware


    1. RESUMO

    Esta pesquisa tem o intuito de apresentar o conceito de malware e seus diversos tipos e formas de infecção, tal como preveni-las e alerta-las sobre os cuidados que devem ser tomados ao usuário de computador. Citaremos as principais falhas exploradas por esta praga e algumas notícias recentes que circularam na mídia sobre prejuízos causados por crackers que se utilizam deste tipo de infecção.

    Palavras-chave: Malware; Vírus; Worms; Crackers; Cyber-crime.
     
     
    2. MALWARE
     
    Malwares são softwares que possuem código mal intencionado desenvolvido por crackers com a finalidade de gerar prejuízos ao usuário, seja por corrompimento de arquivos, perda de dados, roubos de senha, interceptação de informações, quedas de servidores, etc.
    O nome Malware deriva-se de “Malicious Software”, onde fica evidente que malware em si é uma categoria de programas que possuem códigos maliciosos.
    Podem ser incluídos nesta categoria de softwares, os vírus, worms, cavalos de tróia, spywares entre outras pragas que alteram o funcionamento dos sistemas para benefício do cracker desenvolvedor.
    Os mesmos são espalhados pela internet através de ferramentas de comunicação, tais como messengers, redes sociais, e-mails, programas falsos e websites através de técnicas de phishing.
    Normalmente os malwares exploram as vulnerabilidades do sistema para que tornem sua instalação simples e discreta, além disso, o malware tem o intuito de permanecer despercebido, pois fica sendo executado em segundo plano enquanto o usuário utiliza sua máquina para diversas atividades.
    A seguir relacionaremos os diversos tipos de malware.
     
     
    1.1 VÍRUS
     
    Programas que inserem uma cópia de si mesmo em outros programas e arquivos modificando o uso destes de forma a alterar alguma rotina no sistema. São propagados normalmente através de executáveis e só conseguem infectar os sistemas quando os mesmos são executados. É a forma mais comum de infecção na internet.
     
     
    1.2 WORMS
     
    Diferente dos vírus, estes possuem capacidade de se propagarem automaticamente e enviar cópias de si mesmo para outros computadores não necessitando se anexar a outros arquivos para isto e possuem a capacidade de se mover entre hospedeiros por conta própria. Quando esta praga virtual se aloja em um computador, além de causar estragos ao sistema, ele busca meios de se auto propagar.
     
     
    1.3 TROJANS
     
    Os trojans ou cavalos de tróia se disfarçam de softwares legítimos levando o usuário a crer que sua execução é necessária e benéfica ao sistema.
    Uma forma comum de propagação desta ameaça é através de mensagens de e-mail com propagandas de softwares inofensivos oferecendo melhorias de desempenho ao computador da vítima.
    A partir do momento que estes estiverem instalados, poderão facilitar a entrada de outras pragas como vírus, worms e até mesmo ocasionar roubo de dados.
     
     
    1.4 ADWARE
     
    Praga que se instala na máquina afim de divulgar propagandas sem o consentimento do usuário através de pop-ups.
    Podem divulgar conteúdo explícito e inapropriado.
     
     
    1.5 SPYWARE
     
    Programas espiões que têm finalidade de coletar informações sobre as atividades realizadas no computador, como por exemplo senhas digitadas, históricos de acessos, lista de contatos e diversos dados pessoais sem o consentimento do usuário;
    Diversos programas do gênero existem para controle dos pais, por exemplo, mas neste caso, classifica-se como spyware o tipo de programa de má índole implantado na máquina por um cracker sem o consentimento e conhecimento do usuário, como por exemplo um keylloger para que este envie informações de conversas e senhas digitadas através de um teclado.
     
     
    2. VULNERABILIDADES EXPLORADAS
     
    Os malwares têm como característica em comum, o fato de se instalarem nos sistemas através de falhas de segurança que estes apresentam.
    Um sistema possui diversas vulnerabilidades o que dá ao cracker algumas possibilidades de infectar seu alvo. As principais técnicas de infecção que exploram vulnerabilidades são:
     
     
    2.1 ENGENHARIA SOCIAL
     
    Quando o cracker se utiliza de técnicas para chamar a atenção do usuário mascarando o seu malware tornando-o atrativo ao usuário, forçando que ocorra sua execução. Por exemplo: E-mails falsos de promoções, falsos softwares de segurança gratuitos, dicas milagrosas de dietas, notícias bombásticas, links prometendo limpar o nome em entidades de crédito, pornografia gratuita, etc...
    Também se utilizam de nomes falsos, podendo passar-se por algum contato da vítima e com isso influenciar o usuário à fornecer senhas ou executar softwares maliciosos.
     
     
    2.2 INFECÇÃO AUTOMÁTICA SEM CONSENTIMENTO DO USUÁRIO
     
    Essa forma de infecção se ocasiona devido a falhas no código do sistema, por vezes que os sistemas operacionais e softwares atuais possuem um alto nível de complexidade por conter inúmeras funcionalidades e por isso é muito difícil que uma equipe de desenvolvimento crie um sistema sem erros.
    Devido a isso, existem cyber criminosos que estão sempre dispostos à procurar tais falhas e com isso criar malwares que explorem estas falhas afim de causar danos ao usuário e ao próprio sistema.
    Como por exemplo, é bem comum que a maioria dos crackers se utilizem de falhas nos browsers inserindo códigos maliciosos em páginas da internet, assim um arquivo infetado e um programa de script, que exploram a vulnerabilidade do browser, são colocados numa página Web para verificar tais deficiências.
     
     
    3. COMO EVITAR A AMEAÇA
     
    Utilizar antivírus e anti-spyware sempre atualizados é fundamental, porém muitos usuários domésticos se esquecem da importância de um firewall instalado em suas máquinas e por isso acabam deixando diversas portas abertas em seus sistemas operacionais permitindo a conexão de crackers sem consentimento.
    A internet disponibiliza diversas cartilhas de boas práticas, uma das mais famosas é http://cartilha.cert.br/ , que devem ser de conhecimento e uso comum, pois a grande maioria dos golpes virtuais e infecções bem sucedidas ocorrem devido à desconhecimento por parte do usuário, pois não adianta estar com ferramentas de segurança caras e atualizadas se o usuário possui um comportamento de risco que facilita a ação dos cyber criminosos.
    No ambiente corporativo deve haver políticas de segurança e programas de conscientização para que façam o usuário tomar os devidos cuidados ao navegar na internet, ao utilizar senhas corporativas, vpn, e-mail, documentos e todo tipo de cuidados relacionados à segurança da informação, pois não adiantaria investimentos altos em ferramentas e dispositivos de segurança se o usuário não possui um comportamento consciente ao utilizar os ativos de informática.


    Referências:

    Norton Security – Disponível em : http://br.norton.com/security_response/malware.jsp - Acesso em: 08 de Março de 2014.

    Microsoft Security – Disponível em: http://www.microsoft.com/pt-br/security/resources/malware-whatis.aspx - Acesso em: 08 de Março de 2014.


    Kaspersky Antivírus – Disponível em: http://www.kaspersky.com/pt/internet-security-center/threats/malware-implementation-techniques - Acesso em: 10 de Março de 2014.

    Kasperky Security Center – Disponível em: http://www.kaspersky.com/pt/internet-security-center/threats/viruses-malware - Acesso em: 10 de Março de 2014.

    Vulnerabilidades no Desenvolvimento de Sistemas Web


    Hoje em dia a tecnologia mantém o foco nos dispositivos móveis e na portabilidade, portanto os sistemas web estão cada vez mais presentes na nossa vida.
    Graças à web, inúmeras facilidades hoje são possíveis através dos computadores ou demais dispositivos, como por exemplo sincronizar arquivos entre eles ou pagar uma conta através do internet banking, porém isso exige que tais plataformas ofereçam a segurança adequada afim de evitar fraudes ou perda de dados.
    Assim como os sistemas, os crackers também estão em constante aprimoramento de suas técnicas, portanto o cenário exige que cuidados sejam tomados durante o desenvolvimento afim de evitar vulnerabilidades que poderão ser facilmente exploradas por cyber-criminosos.
    A seguir citaremos algumas vulnerabilidades comuns em sistemas web e quais os cuidados que todo desenvolvedor web deve ter afim de evita-las.


    SQL Injection

    Um código mal escrito pode abrir uma grande brecha na segurança de um sistema web, e a “SQL Injection” ainda é umas das vulnerabilidades mais exploradas pelos crackers.
    Esta brecha de segurança permite que um cyber-criminoso injete comandos de SQL que são passados ao banco através da página, isto permite que dados do banco sejam lidos ou alterados através destes comandos.
    Através desta vulnerabilidade, os crackers conseguem obter inúmeros dados confidenciais de bancos de dados, incluindo usuários e senhas em campos não criptografados, dados de clientes, preços, etc.
    Os crackers quando obtem os dados de um usuário e senha, passam a assumir a identidade desta pessoa para cometer crimes, compras sem autorização e inúmeros outros estragos na vida desta.
    Para evitar este tipo de vulnerabilidade é muito importante que o desenvolvedor tenha o cuidado de validar todo e qualquer tipo de dado de entrada antes que a mesma seja enviada para o banco, seja via formulário (POST) ou via query string (GET).
    Na internet mesmo, é possível buscar diversos macetes para não cair nesta armadilha que pode colocar dados sensíveis e até a vida de seu sistema web em risco.


    Cross-Site Scripting (XSS)

    Permite que um cracker insira um javascript no código da página web e execute comandos seja por ação de eventos do usuário ou através do carregamento de imagens ou da própria página (Cross-site Request Forgery (XSRF)), este último é mais perigoso, pois permite que determinado comando seja executado automaticamente.
    Este tipo de vulnerabilidade é bem comum e pode causar roubo de identidades e infecções no host do usuário, também é utilizado para redirecionar o usuário para páginas falsas e confundir afim de fazer o usuário inserir dados dele nesta página.
    Para evitar este tipo de fraude, o desenvolvedor deve validar através de seu código, toda informação que receber como entrada incluindo headers, campos de formulários, cookies, strings de consulta e campos escondidos (hidden fields) através de regras de aceitação para estes, como tipo de dados, permissões, conjunto específico de valores permitidos, etc.


    Directory Traversal

    É quando um site ou aplicativo lê determinado arquivo de um host ou servidor.
    O programa deveria realizar uma verificação de permissão ao ler o arquivo, porém não o faz, permitindo que o arquivo seja lido.
    A falha recebe esse nome porque em grande parte dos casos, o site permite ler arquivos de um determinado diretório, mas permite que o usuário coloque “../” no caminho do arquivo, o que representa “navegar para o diretório acima”. Com “../” suficientes, o programa estará lendo arquivos na raiz do servidor. Isto poderá permitir que dados do servidor sejam lidos por qualquer usuário na web sem a devida autorização.
    A solução para este tipo de fraude seria barrar o acesso a pastas não permitidas, indexando apenas os diretórios permitidos. Isto é possível, como por exemplo, através do comando IndexOF e para outros endereços disparar o Status para a página 404 afim de descontinuar o processamento da solicitação.


    Conclusão

    Podemos concluir através desta pesquisa que nenhum sistema é perfeito, pois alguns desenvolvedores acabam cometendo falhas na escrita de aplicações.
    Aplicações WEB por serem cada vez mais utilizadas devido ao novo cenário que está sendo formado no mundo da informática, sempre foram alvo de cyber-criminosos e o número de ocorrências tende a aumentar.
    Normalmente, a maior parte de fraudes ocorrem por parte do usuário, que acaba se deixando enganar por engenharia social ou simplesmente por falta de atenção à sua segurança, deixando de praticar boas práticas como o uso de senhas seguras ou o não fornecimento de identidades eletrônicas à terceiros, porém alguns desenvolvedores também cometem descuidos ao desenvolver suas aplicações web e estas brechas, obviamente, também são exploradas pelo crackers, que muitas vezes possuem um conhecimento superior ao do desenvolvedor do site, e por isso utilizam-se de técnicas para burlar o código afim de praticar atos ilícitos.
    O desenvolvedor ao seguir boas práticas de programação pode tornar seu código mais seguro afim de evitar tais vulnerabilidades.

    PSN sofre ataque hacker no domingo


    Neste último Domindo (24/08), a Sony e a Microsoft sofreram ataques DDoS em suas redes Playstation Network e Xbox Live e por isso seus usuários não conseguiram se conectar.
    Os servidores receberam um fluxo muito grande de solicitações através do ataque e não suportaram, por isso ficaram inacessíveis.
    Na segunda-feira a PSN já voltou a funcionar, porém a rede Xbox Live ainda enfrentava problemas.
    Muitos jogadores reclamaram da falta de acesso nas redes sociais durante o fim de semana, porém a Sony confirmou o ataque hacker no final do dia e garantiu que não houve acesso à informações de usuários.
    A Microsoft não admitiu que houve um ataque hacker e ainda enfrentava problemas, liberando o ambiente com funções "limitadas".
    Os ataques estão sendo atribuidos a um grupo chamado Lizard Squad, que já realizaram diversos outros ataques em redes de jogos online, além de terem admitido o ataque em seu suposto perfil no Twitter.

    Pesquisa: “O Impacto da espionagem americana na Computação em Nuvem” (via @CSABR)

    O Capítulo Brasileiro da Cloud Security Alliance está realizando uma pesquisa para avaliar se as recentes denúncias de espionagem  por  parte da NSA e do governo americano podem ter  impactado o mercado de tecnologia nacional e, em especial, o mercado de Cloud  Computing.
    A pesquisa estará no ar até o dia 25/09/2013.
    Participem vocês também da pesquisa através do formulário:
    https://docs.google.com/forms/d/1C5k5GfbeqndHGmhly3ePubOY7ST5qSL3VNVMQ7L6wPg/viewform
    Fiquem a vontade para divulgá-la e assim enriquecer ainda mais o resultado!
     

    Facebook reforça privacidade de usuários que usam aplicativos de terceiros

    A partir de agora, aplicativos terceiros devem pedir permissão de compartilhamento separadamente da permissão para uso do app.
    Hoje em dia, a maioria dos sites e aplicativos, possuem integração com nossa conta do Facebook, porém é só a minoria dos usuários que toma cuidado ao autorizar esta integração, pois ao autorizar, você está deixando terceiros acessarem seus dados.
    Devido a isso, a rede social anunciou nesta quinta-feira (22) que tomou medidas para tornar o “Facebook Login”  (nome oficial para usar sua conta na rede social para efetuar login em outros sites) mais seguro.
    Agora, os aplicativos devem separadamente solicitar permissão para compartilhar sua atividade no Facebook e não mais uma única vez, no momento incial, onde você autoriza-o a acessar seus dados e publicar como se fosse você. Alguns apps necessitam compartilhar informações no Facebook como parte do uso - e isso não é mais permitido. Se você não der a permissão para o aplicativo postar por você no Facebook, você ainda poderá acessá-lo.
    Essa mudança é enorme. Mais de 80% dos 100 melhores aplicativos para iOS usam o Facebook Login e 62% dos top 100 na Google Play também o usam.
    Essa medida visa dar mais credibilidade ao social login, pois de acordo com uma pesquisa da empresa Gigya, a maioria dos usuários ainda possuem certo receio de vincular serviços à sua conta social devido a mesma possuir diversos dados de sua vida particular.

    Escondendo portas através do roteador


    Ao realizar um teste de escaneamento de portas, através do site ShieldsUP!, pude constatar que todas as minhas portas estavam escondidas, porém a porta 113 cismava em aparecer e isso me incomodava, mesmo sendo constatado que a mesma estava fechada.

    Uma maneira simples de esconder uma porta em seu pc é criando um Server Virtual através do seu roteador e direcionando a conexão dessa porta para um IP inexistente na sua rede.

    Se você quer esconder a porta 113, por exemplo, entre nas configurações do seu roteador (no caso estou utilizando um Dlink, mas é bem provável que o seu tenha configurações similares, entre em configurações avançadas e em Virtual Server mapeie uma rota para que solicitações através da porta 113 sejam redirecionadas para um IP que não existe na sua lan.
    Segue abaixo um passo a passo:


    • Passo 1 - Abra seu navegador e digite o endereço IP do seu roteador D-Link (192.168.0.1). Digite o nome de usuário (admin) e a senha (em branco por padrão).
    • Passo 2 - Clique em Avançado na parte superior e clique em Servidor Virtual no lado esquerdo.
    • Passo 3 - Crie uma nova entrada:
      Marque a opção Enabled;
      Digite o nome (stealth113) ou outro qualquer para esta entrada;Para Private IP, digite um endereço IP que não exista na sua rede (exemplo 192.168.0.250);Selecione TCP em Protocol Type;Digite 113 para ambas as portas (públicas e privadas);Selecione "Always";Clique em Aplicar e depois continuar para salvar as alterações.Simples, agora qualquer solicitação da internet para a porta 113 irá ser direcionada para um endereço inexistente.
    Faça o teste e comprove. Espero que tenha ajudado.

    Fundador do Pirate Bay lançará Whatsapp totalmente criptografado

    Como temos visto ultimamente pelos veículos de notícias, foram constatados diversos casos de espionagem na WEB envolvendo o governo americano e plataformas como Facebook, Google e Apple.

    Pensando nisso, um dos fundadores do Pirate Bay, o sueco Peter Sunde, criou uma equipe para desenvolver um projeto totalmente à prova de espionagem: um aplicativo de mensagens, ao estilo do popular Whatsapp ou do iMessage, da Apple.

    A grande diferença deste aplicativo em relação aos seus rivais é que todas as mensagens serão criptografadas e a chave para esta criptografia só o dispositivos emissores e receptores de dados a terão, isso significa que mesmo os dados sendo interceptados, não serão decodificados.

    O nome do aplicativo será Hemlis, que significa "segredo" em sueco e foi projetado justamente para possibilitar total privacidade para os seus usuários.
    O financiamento do projeto ocorre exclusivamente através de doações.

    O aplicativo Hemlis será gratuito para envio e recebimento de mensagens, porém a função de enviar vídeos ou imagens, será somente possível através da versão paga. Por enquanto, quem doar US$ 5 ou mais terá direito à full version do Hemlis. US$ 70 mil de uma meta de US$ 100 mil já foram arrecadados.


    Conheça o Chromecast


    A Google anunciou nesta quarta-feira (24), o seu mais novo lançamento, o Google Chromecast.
    Trata-se de um dispositivo, muito parecido com um pen-drive, que conectado à porta HDMI de um televisor, o transformará num aparelho Smart TV.
    Por meio de uma rede Wi-Fi ele se conecta a diversos dispositivos móveis e computadores para reproduzir o conteúdo de sites como YouTube, Google Play ou Netflix em alta resolução. O dispositivo será compatível com os sistemas Android, iOS, Windows e OS X.
    Vale ressaltar que é necessário também liga-lo à tomada, por vez que ele não possui bateria.
    Como destaque fica à facil configuração e qualidade dos vídeos principalmente do Youtube e Netflix.
    Você poderá reproduzir os vídeos no Smartphone ou Tablet e o mesmo será reproduzido direto na tela do televisor.
    Preço do dispositivo nos EUA é de apenas US$ 35,00.

    Assista ao vídeo do dispositivo:


    E-mail falso se passa pela Receita Federal e espalha vírus


    Mais um caso de fraude envolvendo vírus por e-mail. 
    Desta vez é um e-mail com o endereço "fiscal.contribuintes@sefaz.gov.br", se passando pela receita com o seguinte texto: 


    A/C Usuário X

    COBRANÇA E FISCALIZAÇÃO DE DOCUMENTOS.

    Auto de Infração administrativo realizado pelo Fisco Estadual e legislação tributária (Lei 11.580/1996, artigo 56, inciso III).
    Estamos enviando o link para acesso aos documentos fiscais com multas logo abaixo:


  • Acesse aqui para emitir Auto Infração SEFA 2013.

    Obs.: Contate o SAC para gerar uma ocorrência. Observe que os prazos de recolhimento com os benefícios de redução da multa são contados a partir da data da ciência, conforme descrito no próprio Auto de Infração:
    SEFA - IGT/SETOR DE PROCESSO ADMINISTRATIVO FISCAL


    OBS: O domínio @sefaz.gov.br não pertence à Receita Federal.


    Para maiores informações: http://www.fazenda.pr.gov.br/modules/noticias/article.php?storyid=407
  • Crackers utilizam Dropbox para disseminar vírus


    Eu pessoalmente já vi muitas mensagens de spam que continham links para arquivos maliciosos hospedados no Dropbox.
    O ideal é que a empresa tenha uma boa camada de segurança que impeça que esse tipo de mensagem chegue ao usuário, caso não, ao menos um bom firewall e antivírus que impeça a execução do vírus, caso o usuário acesse o link.

    É mais um desafio para os analistas de segurança da informação, pois muitas vezes os softwares de segurança não filtram este tipo de mensagem, até mesmo para nós acaba sendo difícil discernir o que é fraude do que é real, pois as mensagens estão cada vez mais sofisticadas e além disso a URL do Dropbox é permitida por muitas organizações, além de não estar incluída em nenhuma blacklist.

    Leia a matéria abaixo, retirada do site Info Abril.

    O grupo, conhecido como DNSCalc, vem utilizando o Dropbox há 12 meses. A plataforma seria a preferida dos cibercriminosos por se tratar de um serviço que muitas empresas usam e confiam.
    Segundo a empresa Cyber Squared revelou ao site PCWorld, a estratégia dos cibercriminosos não é nova, mas se trata de uma estratégia a qual as empresas de segurança não estariam prestando muita atenção. 
    Para realizar os ataques, o grupo abriu contas no Dropbox e WordPress e utilizou seus serviços para disseminar os golpes e não para explorar as vulnerabilidades das plataformas.
    Para enganar as vítimas, os cibercriminosos carregavam um arquivo ZIP no Dropbox dizendo se tratar de um conteúdo do Conselho Empresarial americano no sudeste asiático (US-ASEAN Business Council).
    O grupo então enviava mensagens para pessoas que teriam interesse em ler um documento de políticas do conselho. Entre os arquivos dentro da pasta zipada estava um documento PDF com um malware que infectava o computador e levava a vítima a um blog malicioso no WordPress.
    O DNSCalc é considerado um dos 20 grupos apontados pela empresa de segurança Mandiant como participantes de ciberespionagem contra o governo dos Estados Unidos e responsáveis pelos ataques contra jornais americanos como o The New York Times.


    Fontes:

    Aplicações da Álgebra Linear na Computação

    Como todos nós sabemos o computador é uma máquina que é capaz de fazer uma centena de atividades e dessa forma facilita cada vez mais a vida do homem, porém ela é apenas uma máquina que efetua cálculos e como estamos falando de cálculos não temos como fugir da matemática, pois ela é à base dessa incrível máquina e dessa vasta área de estudos.


    O que é Álgebra Linear?


    A álgebra linear é o ramo da matemática que estuda os espaços vetoriais, ou espaços lineares, além de funções lineares que associam vetores entre dois espaços vetoriais. Espaços vetoriais são uma representação do espaço R3cotidiano e de senso comum onde vivemos, com dimensões tais como largura, altura e profundidade. Sob diversos aspectos diferentes é equivalente dizer que o próprio espaço R3 é um conjunto de pontos, ou de vetores. Estes vetores e sua álgebra (o conjunto de operações que podem ser realizadas sobre eles) são uma ferramenta importante em diversas áreas da ciência, notadamente na física e claro na computação. Além disto é possível se mostrar, que vários outros espaços se comportam de modo semelhante ao R3. Estes espaços, chamados de forma generalizada de espaços vetoriais, podem ser profundamente diferentes dos espaços que consistem de "setas". Por isto a noção primária de uma seta, assim como a notação usual de uma seta desenhada sobre o nome do vetor, deve ser abandonada. Essa matéria é essencial nas engenharias e, particularmente, na ciência da computação.


    Aplicações da Álgebra Linear na Computação


    O campo de aplicação da disciplina é muito vasto. A computação gráfica, por exemplo, a manipulação de imagens, rotação, redimensionamento, alteração de cores são operações lineares. Por outro lado, evidentemente nem todos os processos da natureza podem ser descritos por meio de sistemas ou equações lineares. No entanto muitos sistemas e aplicações importantes são lineares, o que por si já justificaria seu estudo. Além disso, a matemática envolvida na solução de sistemas não lineares é complicada e ainda está sendo desenvolvida na atualidade. Por isto sua solução passa muitas vezes pela solução de um sistema linear que melhor representa o sistema em estudo. A partir das soluções aproximadas existem métodos para se obter soluções mais próximas do sistema real.
    Um bom entendimento da geometria analítica contribui muito para o estudo da álgebra linear. Para aqueles que não tem este entendimento se recomenda uma revisão de alguns tópicos, notadamente dos vetores e suas operações. Em particular considerar a definição de um vetor, soma e subtração, módulo e produto interno e vetorial. Por outro lado, um aluno de matemática com pouca familiaridade com a álgebra linear terá dificuldade em seus cursos posteriores.


    A seguir veremos alguns exemplos da álgebra linear sendo utilizada em diversas situações na computação gráfica:


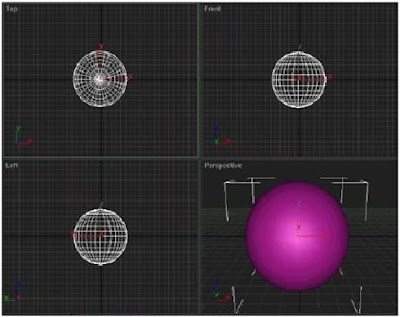
    Criação de uma esfera em 3 dimensões através de matrizes


    Aplicação de textura plana ao objeto em 3 dimensões


    Cálculo para descobrir o ponto certo para a aplicação de sombras aos objetos em 3D.


    Mudança de cores e tons de uma imagem para edição de fotos, vídeos e animações.


    Cálculo de rota (Sistemas de roteirização) - Teoria dos Grafos


    Cálculos para a formação de imagens através da matriz da tela em programas de criação e edição de imagens


    Conclusão


    Como pudemos observar, vimos o quanto é importante a aplicação da Álgebra linear no mundo da computação e o quanto o computador é poderoso ao realizar tanto cálculos para uma simples mudança de tonalidade ou uma simples mudança de tamanho de uma imagem.
    Então lembre-se, quando for assistir aquele filme de animação no cinema, pense no quanto a matemática, especialmente a álgebra linear foram importantes para a realização desse trabalho, pois o computador sem a aplicação da matemática seria apenas uma caixa com alguns leds que piscam.


    Fontes de Pesquisa:
    http://phylos.net/matematica/algebra-linear/
    http://www.cin.ufpe.br/~cabm/álgebra

    F-Secure descobre novas falhas de segurança no Windows


    Segundo a F-Secure, as duas formas mais convencionais de um cyber-criminoso infiltrar-se numa rede corporativa são:
    1. Através do e-mail, onde enviam mensagens com conteúdo falso, instigando o usuário a clicar em links maliciosos;

    2. Através de phishing, onde falsificam/modificam páginas da internet que os colaboradores costumam utilizar no seu dia a dia e que devido à falta de conhecimentos técnicos o acesso à páginas falsas é realizado de forma despercebida.
    Isso nos mostra, que por mais que haja investimentos com os melhores equipamentos e tecnologias em uma empresa, se o funcionário não tiver uma orientação adequada, se a empresa não tiver uma PSI¹ bem elaborada e consistente e além disso uma constante atualização dos sistemas, a segurança dos dados continuará frágil.
    Conforme matéria publicada pela IDGNow, Software desatualizado é principal causa de violação de redes corporativas - 80% dos dez malwares mais comuns poderiam ser evitados com atualização
    O mês de junho foi marcado pela descoberta de 100 novas ameaças para o Windows de acordo com o recente levantamento feito pela F-Secure. A empresa detectou falhas no software que comprometem a segurança dos dados dos usuários, expondo milhares de empresas a possíveis ataques.
    Após se infiltrarem na rede corporativa, os crackers exploram as vulnerabilidades em softwares instalados nas máquinas das vítimas para obter acesso ao computador e infectá-lo com malwares que espionam e roubam os dados dos usuários. Ainda segundo a empresa, cerca de 80% dos dez malwares mais comuns poderiam ser evitados com atualização de softwares.
    É difícil passar uma semana sem ouvirmos sobre um novo vazamento de dados", diz Mikko Parkkola, gerente de produto da F-Secure "A melhor defesa é uma abordagem em duas frentes. Para consertar as vulnerabilidades que já são conhecidas e foram corrigidas pelos fornecedores, as empresas precisam manter seus softwares atualizados. E para protegê-los contra os novos malwares que exploram essas vulnerabilidades, mas que ainda são desconhecidos, as companhias precisam de uma proteção contra ataques baseados em comportamento e que sejam proativos",complementa o executivo.
    Os cibercriminosos estão mirando as empresas e o custo de apenas uma infecção pode ser considerável, com perda de informações, fundos roubados, interrupção dos negócios e vazamento, sem mencionar os danos causados à reputação de uma companhia se os dados dos clientes são comprometidos. É por isso que devemos obter a melhor proteção disponível", afirma Pekka Usva, vice-presidente de segurança corporativa da F-Secure.
    ¹PSI - Política de Segurança da Informação
    Fonte da Notícia:

    Google corrige falha crítica no Android que afetava 99% dos usuários


    De acordo com a ZDNet, o Google corrigiu uma falha de vulnerabilidade que atinge 99% dos Androids. Porém, os usuários terão que aguardar um pouco mais para serem contemplados, já que a companhia disponibilizou a atualização apenas para as fabricantes parceiras de aparelhos.
    A falha foi descoberta pela BlueBox Security e foi divulgada na semana passada. A empresa de segurança identificou uma brecha no Android que permite que um cracker torne qualquer aplicativo em app malicioso. Tal vulnerabilidade poderia afetar até 99% dos aparelhos com o sistema operacional do Google no mundo todo.
    O malware faria com que os invasores pudessem capturar dados e assim controlar as funções em qualquer dispositivo móvel, como mensagens e até ligações. Tudo poderia ser feito sem qualquer alarde, nem do próprio dono do aparelho.
    A BlueBox Security revela que tal vulnerabilidade existe desde 2009, quando foi lançado o Android 1.6 Donut. Conforme a empresa foi identificado um método pela qual qualquer cracker poderia alterar o código APK do aplicativo sem a necessidade de quebrar a assinatura criptografada. Assim, os apps seriam carregados com o malware.
    Devido a isso que recomenda-se que os usuários do sistema Android baixem os aplicativos somente da loja do Google (https://play.google.com/store/apps), pois os aplicativos lá são devidamente testados antes de disponibilizados, diferente de outros sites que disponibilizam os mesmo crackeados, ou sejam, já foram modificados em seu código, e estes poderão causar grandes riscos à segurança dos seus dados pessoais.


    ISO 17799 - Norma de Segurança da Informação


    O que é informação?
    Segundo o AURÉLIO (1995), informação é um dado acerca de alguém ou algo; o conhecimento; segundo a teoria da informação, a medida da redução da incerteza.

    O que é segurança da informação?
    Segundo a norma ISO/IEC 17799:2000, segurança da informação pode ser definida como a proteção contra um grande número de ameaças às informações, de forma a assegurar a continuidade do negócio, minimizando danos comerciais e maximizando o retorno de possibilidades e investimentos. Ainda segundo a ISO/IEC 17799:2000 a segurança da informação é caracterizada pela preservação dos três atributos básicos da informação: confidencialidade, integridade e disponibilidade.

    O que é BS7799?
    O British Standart 7799 é uma norma de segurança da informação criada na Inglaterra em 1995. A mesma é dividida em duas partes:

      •  A BS7799-1 é a primeira parte da norma, foi homologada em 1995 e revisada em 1998. Contém uma introdução, definição de extensão e condições principais de uso da norma. Disponibiliza 148 controles divididos em dez partes distintas. É planejado como um documento de referência para implementar boas práticas de segurança na empresa. Esta primeira parte foi adotada pela ISO na ISO/IEC 17799.

      •  A BS7799-2 é a segunda parte da norma, publicada em 1999 pela BSi, intitulada de “Information Security Management Systems - Specification with Guidance for Use”, cujo objetivo é proporcionar uma base para gerenciar a segurança da informação dos sistemas das empresas, o que posteriormente viria a se tornar a ISO/IEC 27001.

    O que é ISO/IEC 17799?
    A ISO/IEC 17799 é a versão internacional da BS7799, homologada pela International Standartization Organization em dezembro de 2000.

    O que é NBR ISO/IEC 17799?
    A NBR ISO/IEC 17799 é a versão brasileira da norma ISO, homologada pela ABNT em setembro de 2001.

    O que significa exatamente ISO/IEC?

      •ISO - significa International Standartization Organization. Trata-se de uma organização internacional formada por um conselho e comitês com membros oriundos da maioria dos países. Seu objetivo é criar normas e padrões universalmente aceitos sobre como realizar as mais diversas atividades comerciais, industriais, científicas e tecnológicas.
      •IEC - significa International Engineering Consortium. É uma organização voltada para o aprimoramento da indústria da informação. Uma associação entre as duas instituições produz normas e padronizações internacionais.

    Qual é a diferença entre as normas ISO 17799 e NBR ISO 17799?
    A norma ISO é rigorosamente idêntica à norma BS7799. Já a NBR é a norma brasileira que é a tradução literal da norma ISO.

    Qual norma eu devo usar?
    Se você está no Brasil, deve optar pela NBR ISO/IEC 17799. Em outros países, caso não exista uma versão nacional, emprega-se a ISO/IEC 17799. Na inglaterra, por exemplo, a norma nacional é a BS7799.

    Qual é o conhecimento que existe hoje sobre essas normas?
    A maioria das empresas e parte dos profissionais de segurança da informação ainda desconhecem a existência dessa norma, ou, quando muito, sabem de sua existência mas não a conhecem em maiores detalhes.

    Essas normas se aplicam a qualquer tipo de organização?
    As normas foram criadas e se adpatam bem a organizações comerciais. Instituições de ensino, instituições públicas e outras assemelhadas podem ter dificuldades em implantar certos controles da norma devido a seus ambientes serem diferentes de uma empresa comercial. Apesar disso, qualquer organização pode aproveitar grande parte dos controles da norma para implementar segurança da informação em suas instalações.

    Além do Brasil, que outros países criaram suas adaptações da ISO17799?
    Os países da Comunidade Britânica, tais como Austrália e Nova Zelândia foram os primeiros a criarem suas próprias versões da BS7799.

    Qual é a importância da ISO 17799?
    Ela permite que uma empresa construa de forma muita rápida uma política de segurança baseada em controles de segurança eficientes. Os outros caminhos para se fazer o mesmo, sem a norma, são constituir uma equipe para pesquisar o assunto ou contratar uma consultoria para realizar essa tarefas. Ambas opções são caras e demoradas.

    O que é ISMS?
    Information Security Management System, ou Sistema de Gerenciamento da Segurança da Informação é o resultado da aplicação planejada de objetivos, diretrizes, políticas, procedimentos, modelos e outras medidas administrativas que, de forma conjunta, definem como são reduzidos os riscos para segurança da informação. Uma empresa que implante a norma BS/ISO acaba por constituir um ISMS.

    Eu posso usar essa norma para garantir a segurança de um programa ou equipamento?
    Essa norma foi criada para possibilitar a implantação de segurança da informação em empresas. Para processos, hardware e software, existem normas especificamente criadas com esse fim tal como a Tsec, ITSec e Commum Critéria.

    O que é certificação?
    A certificação é um documento emitido por uma entidade certificadora independente que garante que uma dada empresa implantou corretamente todos os controles da norma aplicáveis. A certificação é emitida após um procedimento de verificação de conformidade da empresa pela entidade certificadora.

    Para que serve a certificação?
    Ela comprova, para a empresa certificada, que a segurança da informação está assegurada de forma efetiva, o que não significa contudo, que a empresa esteja imune a violações de segurança. Além disse, a certificação comprova, para os clientes e fornecedores da empresa o zêlo que esta tem com a segurança da informação, reforçando a imagem da empresa junto ao mercado. Dependendo da atividade da empresa, essa certificação pode ser essencial para realização de cerots negócios.

    Teremos segurança total se implantarmos a norma em nossa empresa?
    Segurança total não existe. A implantação dos controles da norma asseguram um bom nível de segurança sobre os aspectos do hardware, do software e do peopleware.

    O que são os controles da norma?
    São pontos específicos sobre hardware, software ou peopleware que definem o que deve ser feito para assegurar aquele item. Na prática consiste em um parágrafo de texto como no exemplo abaixo.
    8.6.4 b) A relação de pessoas com acesso autorizado à documentação de sistemas deve ser a menor possível e autorizada pelo responsável pelo sistema.


    Para implantar a norma em uma empresa é obrigatório empregar todos os seus controles?
    Não. Aplicam-se somente os controles para os serviços, facilidades, espaços e condições existentes na empresa. Por exemplo, se a empresa não tem acesso remoto de usuários, todos os controles referentes a esse tipo de acesso podem ser ignorados.

    Qual é o custo de uma certificação?
    O custo depende de vários fatores, tal como quanto tempo o responsável pela certificação levará para se convencer sobre a conformidade das instalações da empresa com relação a norma, o tamanho e a complexidade da empresa e de seus sistemas. Como referência, a c:cure (certificadora britânica) indica um custo médio de 900 libras por dia por cada auditor qualificado como certificador.


    Fontes:

    A importância da segurança da informação nos dias de hoje


    Você já parou para pensar em quantas senhas você possui?
    Você se cadastra em uma rede social e lá está uma senha, no e-mail outra, no site do banco, no e-mail da empresa, em um site de notícias para receber boletins, em um site de empregos, sites de compras, sites de jogos e vários outros.
    Assim como suas senhas, seus dados estão espalhados pela web, e se cruzarmos todos esses dados, podemos saber onde e quando você nasceu, onde você mora, o que você compra, o que você pesquisa na internet, quais seus assuntos de interesse, o quanto e aonde você gasta, por quais lugares você passa e mais uma infinidade de informações, que muitas vezes não nos damos conta.

    Isso tudo em prol de nossa comodidade, pois hoje podemos assistir aulas, fazer compras, alugar filmes e pagar contas direto de nossa poltrona sem enfrentar filas e perdas de tempo, tudo isso à distância de um clique e o melhor, na comodidade do seu lar, porém isso tudo tem um preço e você precisa ter certos cuidados, pois é cada vez maior o número de fraudes eletrônicas.
    Antigamente corríamos o risco de ir ao banco e sermos assaltados à mão armada em qualquer esquina, porém hoje ao fazermos as transações de casa, corremos o risco de termos nossa conexão interceptada por um cracker¹.
    Da mesma forma que não devemos caminhar pelas ruas mexendo na carteira, celular e tablet, pois o risco de sermos assaltados é maior, na internet devemos ter certos cuidados para minimizar os riscos de termos nossas contas invadidas.
    Essas boas práticas são simples e para isso basta seguir as dicas abaixo:

    •  Ter uma boa proteção na sua máquina (firewall, antispam, antivírus);

    •  Não acessar contas pessoais de pc’s públicos como lan-houses;

    •  Não anotar senhas pessoais em papéis ou no celular;

    •  Não repassar senhas pessoais à outras pessoas (você até pode confiar na pessoa, porém ela pode não ter esses cuidados que estamos citando aqui);

    •  Não acessar sites de bancos, efetuar compras ou qualquer transação quando estiver conectado numa rede wireless pública (sem proteção);

    •  Criptografar sua internet wireless com senha (uma boa dica também é ocultar o SSID);

    •  Não gravar senhas pessoais no navegador, se possível utilize a opção de esvaziar o cache todo vez que for fecha-lo;

    •  Não clicar em links contidos em mensagens de e-mail vindas de remetentes que você desconhece (analise sempre o tipo de mensagem, normalmente são forjando transações eletrônicas. Fique de olho!!! O uso de um antispam pode ajudar muito nesta questão).

    Já as empresas precisam de um cuidado adicional, já que fica muito difícil contar que todos os seus colaboradores façam uso das boas práticas citadas acima, para isso as organizações devem ter equipamentos e softwares mais sofisticados, além de uma política de segurança bem definida para oferecer uma proteção mais robusta.
    Além disso, o valor da informação para uma empresa é incalculável, pois hoje em dia a informação tornou-se um grande diferencial competitivo e indispensável ao seu negócio.
    Com a digitalização da informação, nasceu a possibilidade de seu fácil arquivamento e transporte, com isso surgiu a necessidade de uma boa gestão e maiores cuidados com a segurança desses dados.
    Além do backup, que deve sempre ser mantido em um local diferente, para caso haja uma catástrofe os dados permaneçam intactos no lugar em que estiverem espelhados, é também necessário uma gestão para evitar que estes, principalmente os dados confidenciais, cheguem à mãos erradas.

    É muito fácil estas informações serem transferidas e transportadas, por isso devem existir uma série de medidas e sistemas que monitorem todo o tráfego de dados.
    Precisam também ser identificados os riscos e trabalhar em cima destes, com isso há a importância de uma criação de política de segurança para identificar estes riscos, pois todas as brechas de segurança precisam ser tratadas afim de evitar vazamentos, além de serem também alvos fáceis para ataques.
    Com um sistema que monitore e gere alertas para o administrador fica mais fácil esta gestão, e hoje em dia muitos têm estas funções, pois é impossível para qualquer ser-humano monitorar byte a byte o tráfego de sua rede, quanto mais de uma empresa onde há várias máquinas conectadas à internet.
    O uso de um firewall torna-se imprescindível para fechar estas brechas e monitorar o tráfego de dados, muitos também contam com filtro de conteúdo e dão uma possibilidade de opções quanto à restrições de acesso, seja por máquinas, IP's ou por grupos de usuários.
    Além do obrigatório anti-vírus que aliado a uma inteligente criação de regras e constante atualização de vacinas, também proporciona uma camada extra de segurança, o que de fato é extremamente básico e indispensável para a segurança corporativa.
    Hoje há pacotes de antivírus para pequenas, médias e grandes empresas, onde diferem quanto ao número de licenças, além de diversas possibilidades de configurações próprias ao seu negócio.

    Uma coisa é certa, mesmo empregando todas as boas práticas, hardware e software atualizados e específicos para este fim, ainda assim não estamos 100% seguros, pois existem falhas, seja humana, seja por indisponibilidade, seja por N motivos, nunca podemos contar que estamos totalmente protegidos e nestes casos é bom sempre considerar que o pior aconteça, pois somente minimizamos os riscos do pior acontecer se conhecermos estes riscos.
    O fato é que as empresas estão cada vez mais preocupadas com a sua informação, ainda mais nos tempos atuais onde estes dados circulam por toda a parte, seja em celulares, notebooks, tablets e todo tipo de dispositivos móveis, além disso, muitas já adotam a prática do BYOD², onde o funcionário está autorizado à utilizar seus próprios dispositivos, o que faz com que os dados da empresa circulem por estes.
    Concluindo, estamos na era da informação, onde a informação é de fácil acesso, transporte, disseminação e armazenagem, e isso inclui riscos que antigamente não existiam, portanto precisamos ficar de olhos abertos para que estes sejam minimizados, pois hoje em dia há informações que valem mais do que dinheiro e pode haver alguém de olho nas suas.

    ¹Hacker que utiliza de seus conhecimentos para ações ilícitas como roubar dados visando sua exposição social, lucro financeiro ou simplesmente  para divertimento próprio.
    ²Bring Your Own Device.

    Importância dos Profissionais de Tecnologia da Informação


    Matéria interessante deste mês, onde cita a importância do profissional de Tecnologia da Informação.A matéria confirma que há falta de profissionais qualificados no mercado e que dedicação e capacitação constantes são necessárias para a formação de um bom profissional.
    Além da alta demanda de vagas, foi a categoria que houve o maior índice de aumento de salários, lembrando que não é interessante entrar para esta área visando apenas o ganho financeiro, pois requer muito estudo, além disso os profissionais de T.I. precisam dedicar muitas horas de seu dia à profissão, portanto fica uma dica para os novos profissionais, faça apenas se você realmente gosta, pois isso fará toda a diferença independente da profissão e área de atuação.


    Fonte: Matéria postada no portal do Youtube da PUCTV Goias
    (http://www.youtube.com/user/PUCTVGOIAS)